AI-POWERED
CYBERSECURITY
SERVICES
Knock before
they break in.
NOXNOX combines cybersecurity expertise with proprietary AI through NORA—delivering continuous security and rapid response that keeps learning from every incident, assessment, test, and fix.
The Intelligence Behind Our Security.Rp 6 Miliar+
kerugian klien yang berhasil dicegah
50+
celah kritis dilaporkan & ditambal
Unlimited
peningkatan efektivitas keamanan
■ KEUNGGULAN NOXNOX
Human expertise.
AI intelligence.
Stronger security.
NOXNOX menggabungkan cybersecurity expertise dengan proprietary AI melalui NORA untuk memberikan continuous security dan rapid response—sambil terus belajar dari setiap incident, risk assessment, security testing, dan remediation.
- Continuous
- Adaptive
- Intelligence-Driven
■ DIPERCAYA OLEH
Offensive Security / Defensive Security / Remediation / Retest
Koperasi Industri Pangan Indonesia
Info Koperasi
Gleh
SiBersih
Fazreen Farm
■ NORA
The intelligence
behind our security.
NORA adalah proprietary AI security platform di balik layanan NOXNOX—mengubah security data dan knowledge menjadi insight dan tindakan yang bisa langsung dijalankan.
Satu sisi terus mencoba menembus. Sisi lain terus menangkap. Apa yang ditemukan yang satu, diajarkan ke yang lain.
Bedanya dari keamanan biasa: setiap serangan—nyata maupun simulasi—membuat sistem Anda lebih sulit ditembus ke depannya.
- ■
Makin sering diuji, makin kuat
Setiap celah yang ditemukan langsung ditambal dan dipelajari—sistem Anda makin sulit ditembus di setiap putaran.
- ■
Berubah mengikuti penyerang
Saat penyerang ganti taktik, pertahanan ikut berubah—bukan mengandalkan aturan lama yang itu-itu saja.
- ■
Bisa membalas jika diperlukan
Kalau situasi mengharuskan, pertahanan bisa menyerang balik—melumpuhkan mesin penyerang, misalnya via DoS—tentu saja tetap dalam izin Anda.
- ■
Penyerangnya kami cari tahu
Dari mana masuknya—sampai IP dan lokasi penyerangnya jika memungkinkan—apa yang disentuh, bagaimana polanya. Kami lacak agar kejadian yang sama tidak terulang.
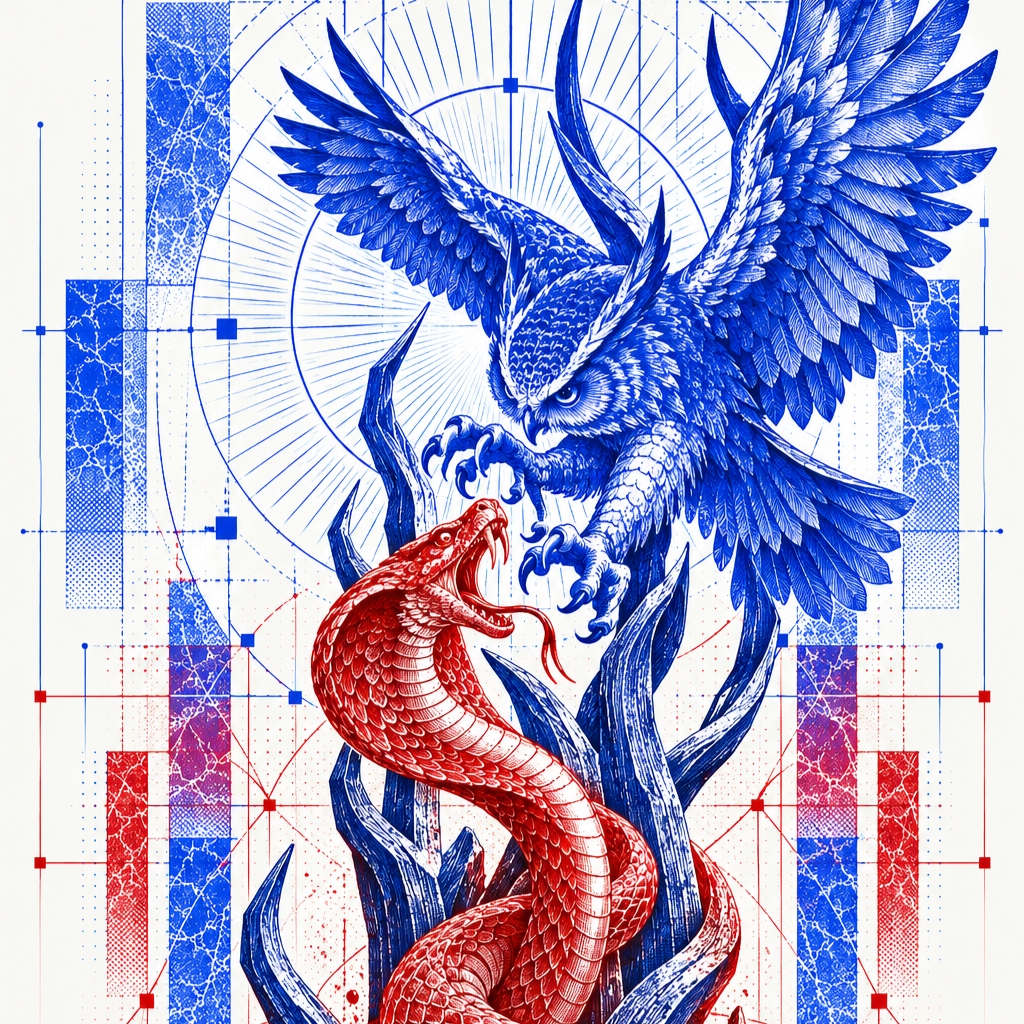
01 / SNAKE · RED TEAM
NORA ATTACK
Attack to Find.
Menguji sistem Anda seperti seorang penyerang—sesuai scope dan authorization—untuk menemukan dan memvalidasi kelemahan sebelum dimanfaatkan.
Discover → Analyze → Attack → Exploit → Validate → Evidence → Learn
02 / OWL · BLUE TEAM
NORA DEFENSE
Defend to Protect.
Menghadapi serangan yang datang—mendeteksi, melacak, dan memahami pola ancaman, lalu menyesuaikan pertahanan dan respons sesuai kebijakan Anda—termasuk menyerang balik jika diperlukan.
Detect → Trap → Track → Understand → Adapt → Defend → Respond → Strike (opsional) → Retest → Learn
■ KENAPA BERKELANJUTAN?
Aman hari ini belum tentu
aman bulan depan.
Setiap update, fitur baru, dan perubahan konfigurasi bisa membuka celah baru. Karena itu keamanan kami jalankan sebagai proses berkelanjutan—bukan sekali periksa lalu selesai.
Find
Menemukan celah, kelemahan, dan bagian sistem yang terlihat dari luar—sebelum penyerang menemukannya.
Understand
Memahami seberapa parah celahnya, bagaimana bisa masuk, dan apa dampaknya bagi bisnis Anda.
Fix
Memperbaiki celahnya—bukan hanya melaporkannya.
Retest
Menguji ulang untuk memastikan perbaikan benar-benar berhasil.
Learn
Setiap temuan disimpan sebagai pembelajaran—pengujian berikutnya jadi lebih tepat sasaran.
Dua domain layanan.
Satu intelligence.
Satu tim yang paham cara penyerang berpikir dan cara bertahan—dijalankan oleh expert kami, diperkuat NORA.
01 / OFFENSIVE
Offensive Security Services
Find before attackers do.
Kami menguji sistem Anda seperti penyerang sungguhan—menemukan celah yang benar-benar bisa dipakai, lengkap dengan bukti dan cara memperbaikinya.
- Security Assessment
- Penetration Testing
- Attack Simulation
- Vulnerability Discovery
- Web & API Security
- Retest
■ DIDUKUNG NORA ATTACK
- Makin sering diuji, makin kuat—setiap celah yang ditemukan langsung ditambal dan dipelajari.
- Bisa membalas jika diperlukan—melumpuhkan mesin penyerang via DoS dsb., tetap dalam izin Anda.
02 / DEFENSIVE
Defensive Security Services
Understand threats. Respond better.
Saat ada aktivitas mencurigakan di sistem Anda, kami membantu memahami apa yang terjadi, merespons dengan cepat, dan mengurangi risikonya.
- Detection
- Threat Analysis
- Security Operations
- Incident Response
- Infrastructure Security
- Remediation
■ DIDUKUNG NORA DEFENSE
- Berubah mengikuti penyerang—saat taktik berubah, pertahanan ikut menyesuaikan.
- Penyerang kami lacak sampai ke IP dan lokasinya agar kejadian yang sama tidak terulang.
■ SECURITY INTELLIGENCE LOOP
Setiap aktivitas membuat yang berikutnya lebih cerdas.
Assess
Tentukan apa yang diuji, batasannya, dan petakan bagian sistem yang tampak dari luar.
Attack
Menguji celah seperti penyerang sungguhan—untuk memastikan mana yang benar-benar berbahaya.
Detect
Mendeteksi aktivitas yang tidak biasa di sistem Anda.
Understand
Memahami seberapa parah, bagaimana bisa terjadi, dan apa yang saling terhubung—dibantu NORA.
Respond
Merespons sesuai izin dan kebijakan keamanan perusahaan Anda.
Remediate
Memperbaiki—memperpendek jarak dari celah ditemukan sampai celah tertutup.
Retest
Sudah diperbaiki? Kami buktikan ulang.
Learn
Setiap hasil jadi pembelajaran—deteksi dan respons berikutnya makin cepat dan tepat.
■ REMEDIATION INTELLIGENCE
Menemukan risiko hanyalah awal.
Nilai keamanan ditentukan oleh seberapa cepat risiko dipahami dan diperbaiki. NOXNOX menghubungkan Finding → Risk → Recommendation → Remediation → Retest, lengkap dengan bukti, dampak, dan status perbaikan yang jelas.
NOXNOX / LAPORAN ASSESSMENT • DATA ILUSTRASI — BUKAN HASIL KLIEN
KRITIS
04
Perlu ditangani segera
TINGGI
07
Perbaikan prioritas tinggi
SEDANG
12
Perbaikan terjadwal
RENDAH
08
Hardening / bersih-bersih
RISIKO KESELURUHAN / TINGGI
Broken object-level authorization
ASET TERDAMPAK
api.example.test / account endpoint
BUKTI / POC
Akun pengujian bisa mengambil data akun lain hanya dengan mengubah ID objek.
DAMPAK BISNIS
Akses tanpa izin ke data pengguna lain.
PERBAIKAN
Terapkan otorisasi di sisi server untuk setiap akses objek.
STATUS PERBAIKAN / STATUS RETEST
Open / Menunggu perbaikan — status ilustratif
CONTOH RANTAI SERANGAN — BAGAIMANA SATU PINTU TERBUKA BISA DIBOBOL
- 01
Penyerang menemukan satu pintu terbuka — endpoint yang bisa dipanggil siapa saja tanpa login.
- 02
Dari pintu itu, ia mengunduh arsip berisi pesan-pesan pelanggan, termasuk kode OTP yang masih aktif ±15 menit.
- 03
Dengan email dan OTP curian, ia login ke sistem seolah-olah operator yang sah.
- 04
Ia bisa mengubah pengaturan akun, membuat transaksi, atau mengalihkan pembayaran atas nama korban.
- 05
Lalu mengembalikan semuanya seperti semula — hampir tidak ada jejak.
Tidak perlu password, tidak perlu tool canggih — cukup satu request anonim.
DAMPAK JIKA TIDAK DIPERBAIKI
Pesan pelanggan yang bocor
~1.200 / hari
Kode OTP curian yang masih aktif
~300 / hari
Email pelanggan yang terkumpul
~7.000 / bulan
Tagihan beserta nominalnya
~150 / hari jatuh tempo
Nilai tagihan yang terekspos
~IDR 90 jt / batch
Potensi nilai bisnis terlihat setahun
~IDR 6,7 M
Angka ilustratif — menunjukkan bagaimana satu celah kecil berkembang menjadi kerugian terukur.
■ SOLUSI / CAKUPAN KEAMANAN
Apa yang perlu Anda lindungi?
Aplikasi
Aplikasi web, autentikasi, otorisasi, sesi, penanganan input, logika bisnis.
API
Endpoint, kontrol akses, autentikasi, eksposur data, validasi input, skenario penyalahgunaan.
Infrastruktur
Layanan publik, port terbuka, konfigurasi server, permukaan jaringan, dan hardening.
Cloud & Aset Digital
Aset yang terekspos publik, kontrol akses, konfigurasi, dan kesiapan keamanan—sesuai cakupan yang disepakati.
■ KENAPA NOXNOX
Human-led. AI-powered.
Terus belajar.
Human expertise + AI
Cybersecurity expert tetap memimpin analysis dan keputusan—NORA memperkuat kecepatan dan ketelitiannya.
Offensive + defensive
Perspektif attacker dan defender digabung dalam satu cybersecurity approach.
Intelligence-driven
Security data dan knowledge tidak hanya disimpan, tetapi diolah menjadi insight dan tindakan.
Continuous
Keamanan diperlakukan sebagai proses berkelanjutan, bukan aktivitas satu kali.
Remediation-oriented
Fokus tidak berhenti pada menemukan vulnerability atau incident, tetapi dilanjutkan sampai diperbaiki.
Continuous retest
Setiap perbaikan diuji kembali untuk memastikan hasilnya benar-benar tercapai.
Security learning
Setiap assessment, attack, incident, remediation, dan retest memperkaya security knowledge.
Trusted process
Bekerja berdasarkan scope, authorization, evidence, dan governance yang jelas.
FIND. UNDERSTAND. FIX. RETEST. LEARN.
Mulai dari satu assessment.
Sisanya belajar dari situ.
Ceritakan sistem dan prioritas Anda. Expert kami—diperkuat NORA—akan membantu menentukan pengujian yang paling sesuai, tanpa komitmen apa pun sebelumnya.